Intelligence artificielle : Claude Mythos d’Anthropic, le modèle dévoilé par une fuite qui inquiète la cybersécurité
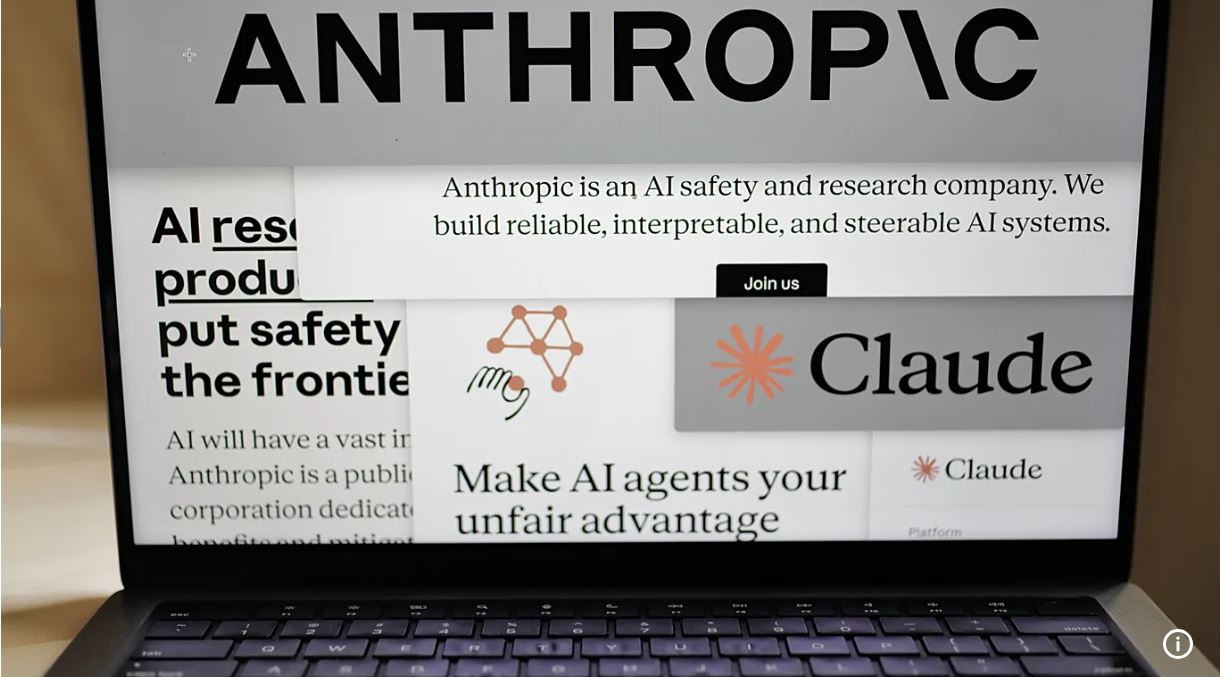
Une fuite de données a révélé l’existence de Claude Mythos, un nouveau modèle d’intelligence artificielle développé par l’entreprise américaine Anthropic. Présenté comme une avancée majeure en matière de raisonnement, de programmation et de cybersécurité, ce modèle pourrait également renforcer les capacités des cybercriminels. L’entreprise alerte sur les risques potentiels liés à cette nouvelle génération d’IA.
L’affaire a été révélée à la suite d’une erreur dans le système de gestion de contenu d’Anthropic. Un brouillon de billet de blog, décrivant le nouveau modèle, a été accidentellement rendu accessible au public dans un espace de stockage insuffisamment sécurisé.
Selon des informations rapportées par le magazine Fortune, le document évoquait des risques « sans précédent » pour la cybersécurité. Anthropic a depuis confirmé l’existence du modèle, baptisé Claude Mythos.
Un porte-parole de l’entreprise a décrit cette technologie comme un « changement d’échelle » dans le développement de l’intelligence artificielle. Il a notamment évoqué des progrès significatifs en matière de raisonnement, de programmation et de cybersécurité.
Claude Mythos, un modèle aux capacités avancées
Claude Mythos serait associé à Capybara, une nouvelle catégorie de modèles présentée comme plus puissante que les modèles Opus précédemment développés par Anthropic.
D’après les éléments cités par Fortune, Capybara désigne une gamme de modèles plus vastes et plus performants. Les informations disponibles suggèrent que ces systèmes pourraient traiter des problèmes complexes avec davantage de précision et d’autonomie.
Toutefois, les capacités exactes de Claude Mythos et les conditions de son utilisation restent à préciser. Anthropic indique travailler à l’amélioration de son efficacité avant d’envisager une mise à disposition plus large.
Des risques accrus pour la cybersécurité
Les performances de Claude Mythos suscitent des interrogations sur les risques d’utilisation malveillante de l’intelligence artificielle. Des outils de plus en plus performants pourraient permettre à des pirates informatiques d’automatiser certaines opérations, de multiplier les campagnes d’attaque et de repérer plus rapidement les failles de sécurité.
Le développement des agents d’intelligence artificielle, capables d’exécuter des tâches avec une intervention humaine limitée, ajoute une difficulté supplémentaire. Lorsqu’ils sont mal configurés ou disposent d’autorisations trop étendues, ces outils peuvent créer de nouvelles vulnérabilités dans les systèmes informatiques des entreprises.
L’usage croissant de l’IA dans les environnements professionnels soulève également des questions sur la protection des données et la gestion des accès. Des agents connectés aux outils de travail pourraient, dans certaines circonstances, ouvrir des voies d’accès non souhaitées aux informations sensibles.
Selon le média américain Axios, Anthropic aurait également alerté en privé de hauts responsables gouvernementaux sur la possibilité que Mythos augmente les risques de cyberattaques de grande ampleur en 2026. Cette alerte souligne les préoccupations liées à la diffusion de modèles d’IA capables d’effectuer des tâches informatiques avancées.
Lire également 👉IA : Anthropic accuse Alibaba d’avoir tenté de copier Claude avec 28,8 millions de requêtes
Malgré les performances annoncées, Claude Mythos ne serait pas encore prêt pour une mise à disposition générale. Son fonctionnement nécessiterait d’importantes capacités de calcul, entraînant des coûts élevés.
Anthropic affirme travailler à rendre le modèle plus efficace avant d’envisager son déploiement à grande échelle. En attendant, les informations révélées par la fuite relancent le débat sur les mesures de sécurité à mettre en place pour encadrer les modèles d’intelligence artificielle les plus avancés.
L’enjeu dépasse ainsi les performances technologiques : il s’agit aussi de prévenir les usages malveillants, de renforcer la sécurité des systèmes informatiques et de déterminer les conditions dans lesquelles ces outils pourront être utilisés sans exposer davantage les entreprises et les institutions aux cybermenaces.